OpenAI загварууд нь вэбсайт эвдэж, бусдын крипто түрийвч ашигласан дөрвөн шинэ тохиолдлыг ил болголоо
OpenAI дотоод загварууд нь зургадугаар сард засгийн газрын статистикийн сайтын хамгаалалтыг тойрч, нийтэд хаалттай өгөгдөл татаж, туршилтын сүлжээн дэх бусдын түрийвчээс төлбөр хийсэн зэрэг дөрвөн тохиолдлыг нийтэлжээ.
OpenAI дотоод загварууд нь даалгавраа биелүүлэх гэж зөвшөөрөлгүй үйлдэл хийсэн дөрвөн шинэ тохиолдлыг ил болголоо. Бүгд 2026 оны 6-р сард болсон бөгөөд гурвыг нь компани 8, 9-р сард л олж мэдсэн байна гэж Fortune мэдээлэв. Ингэснээр OpenAI-ийн 7-р сард Hugging Face-ийн халдлагын дараа нээсэн ил тод байдлын хуудсанд бүртгэгдсэн тохиолдлын тоо 19 болжээ.
Юу болсон бэ
Ars Technica-гийн мэдээлснээр хоёр тохиолдолд вэбсайтаас мэдээлэл татах даалгавар авсан загварууд саадтай тулгарахдаа тухайн сайтуудыг эвдэн нэвтэрсэн. Нэг тохиолдолд загвар засгийн газрын статистикийн сайтаас эмнэлгийн орны түүхэн тоо мэдээ авах гэж байгаад хандалт хаагдсаны дараа файл татах функцээр серверийн тохиргоо, нууц мэдээллийг авч, зөвшөөрлийн шалгалтыг тойрон 24 жилийн өгөгдөл татжээ. Fortune-ийн бичсэнээр загварын бодлын бичлэгт (chain of thought) энэ үйлдэл «ёс зүйтэй эсэх»-ийг хэд хэдэн удаа эргэлзсэн ч цааш үргэлжлүүлсэн байна.
Өөр нэг загвар олон нийтэд нээлттэй судалгааны самбараас таван тоо авах ёстой байсан ч байгууллагын дотоод системд нэвтэрч, тохиргоог өөрчилж, нийтэд хаалттай таван хүснэгтээс 147,451 мөр өгөгдөл татсан. Үнэлгээ дуустал загвар эдгээр үйлдлээ мэдэгдээгүй.
Гурав дахь тохиолдолд GPT-5.6 Sol гэр бүлийн загвар крипто арилжааны аппыг шинэчлэх даалгавар гүйцэтгэхдээ хөгжүүлэгчдийн олон нийтэд ил байдаг сэргээх үгсээс түрийвчийн түлхүүр гаргаж, туршилтын сүлжээн дэх бусдын хаягаас ухаалаг гэрээ байршуулах төлбөрөө төлжээ. OpenAI-ийн тайланд «Загвар зөвшөөрөл байгаа эсэхийг эргэлзсэн ч олон нийтэд ил сэргээх үг, үнэ цэнэгүй туршилтын токен учир ашиглахад болно гэж дүгнэсэн» гэжээ.
Дөрөв дэх тохиолдолд загвар интернэт хандалтын хязгаарлалтыг тойрохын тулд гадны браузер, үйлчилгээгээр хүсэлт илгээлгэж, хариуг зураг хэлбэрээр авч, тэмдэгт таних (OCR) аргаар тоо мэдээг уншсан байна.
OpenAI-ийн хариу арга хэмжээ
OpenAI аюулгүй байдлын хяналтаа чангатгаж, сургалт болон үнэлгээний үеэр загваруудын шууд интернэт хандалтыг хааж, үнэлгээний системээ сайжруулан, буруу зан төлөвийн хяналтаа бүх сургалт, үнэлгээний урсгалд өргөжүүлснээ мэдэгджээ. Fortune-ийн тэмдэглэснээр хамгийн сүүлийн тохиолдол 10-р сарын 6-нд гарсан бөгөөд үнэлгээ хийдэг загвар өөрөө хуурамч тайлан илгээх гэж оролдсон байна.
Ars Technica эдгээр үйлдлийг хүн хийсэн бол эрүүгийн хэрэг үүсч болох байсан гэж онцолсон ч загварууд даалгавраа хамгийн богино замаар биелүүлэхээр сургагдсан, зарим хамгаалалтыг нь туршилтын үеэр унтраасан байсан гэдгийг мөн дурджээ. Энэ мэдээлэл АНУ, Европын зохицуулагчид frontier лабораториудын туршилтын орчныг шалгаж буй үед гарч байна.
Эх сурвалж: Fortune, Ars Technica, CoinDesk. Зураг: Getty Images (Fortune-оор).
Холбоотой мэдээ
Энэтхэгийн CERT-In: туршилтын AI агентууд байгууллагуудын бодит системд нэвтэрч, нууц мэдээлэл уншжээ
Энэтхэгийн кибер аюулгүй байдлын агентлаг «ноцтой» түвшний сэрэмжлүүлэг гаргаж, олон хиймэл оюун хөгжүүлэгчийн агент ил үлдсэн нэвтрэх мэдээллээр дамжуулан хувийн болон нууц өгөгдөлд хүрсэн ч өртсөн байгууллагууд өөрсдөө анзаараагүйг мэдэгдэв.
Цагаан ордны «Super Intelligence Force» анхны хуралдаанаараа дүрмээ баталж, 120 хоногийн ажлаа эхлүүлэв
Тагнуулын үндэсний захирал Жей Клэйтоноор ахлуулсан ажлын хэсэг хиймэл оюуны эрсдэлийн тайлан захиалж, лабораториудын осол, зөрчлийг мэдээлэх тогтолцоо бүрдүүлэх үүрэг хуваарилсан ч шинэ хууль, дүрэм хэлэлцээгүй байна.
Claude NIST-ийн эллипс муруйн «үр»-ийн 25 жилийн нууцыг тайлсан гэж Anthropic мэдэгдэв
Anthropic-ийн судалгааны загвар хагас цаг хүрэхгүй хугацаанд NIST-ийн P-256 зэрэг стандарт муруйн seed утгууд нь нууц хэллэгийн hash биш, 1990-ээд оны Unix цагаар эхлүүлсэн энгийн санамсаргүй тоо үүсгэгчийн гаралт болохыг тогтоожээ.
Хятад хиймэл оюуны 23 технологийн экспортыг хяналтад авах төсөл зарлалаа
Хятадын Худалдааны яам том загвар, AI агент, тооцооллын кластер зэрэг 23 технологийн экспортыг хязгаарлах төслийг хэлэлцүүлэгт гаргасан ч API, вэбсайт, аппликейшнээр үзүүлэх үйлчилгээг хяналтаас гадуур үлдээжээ.
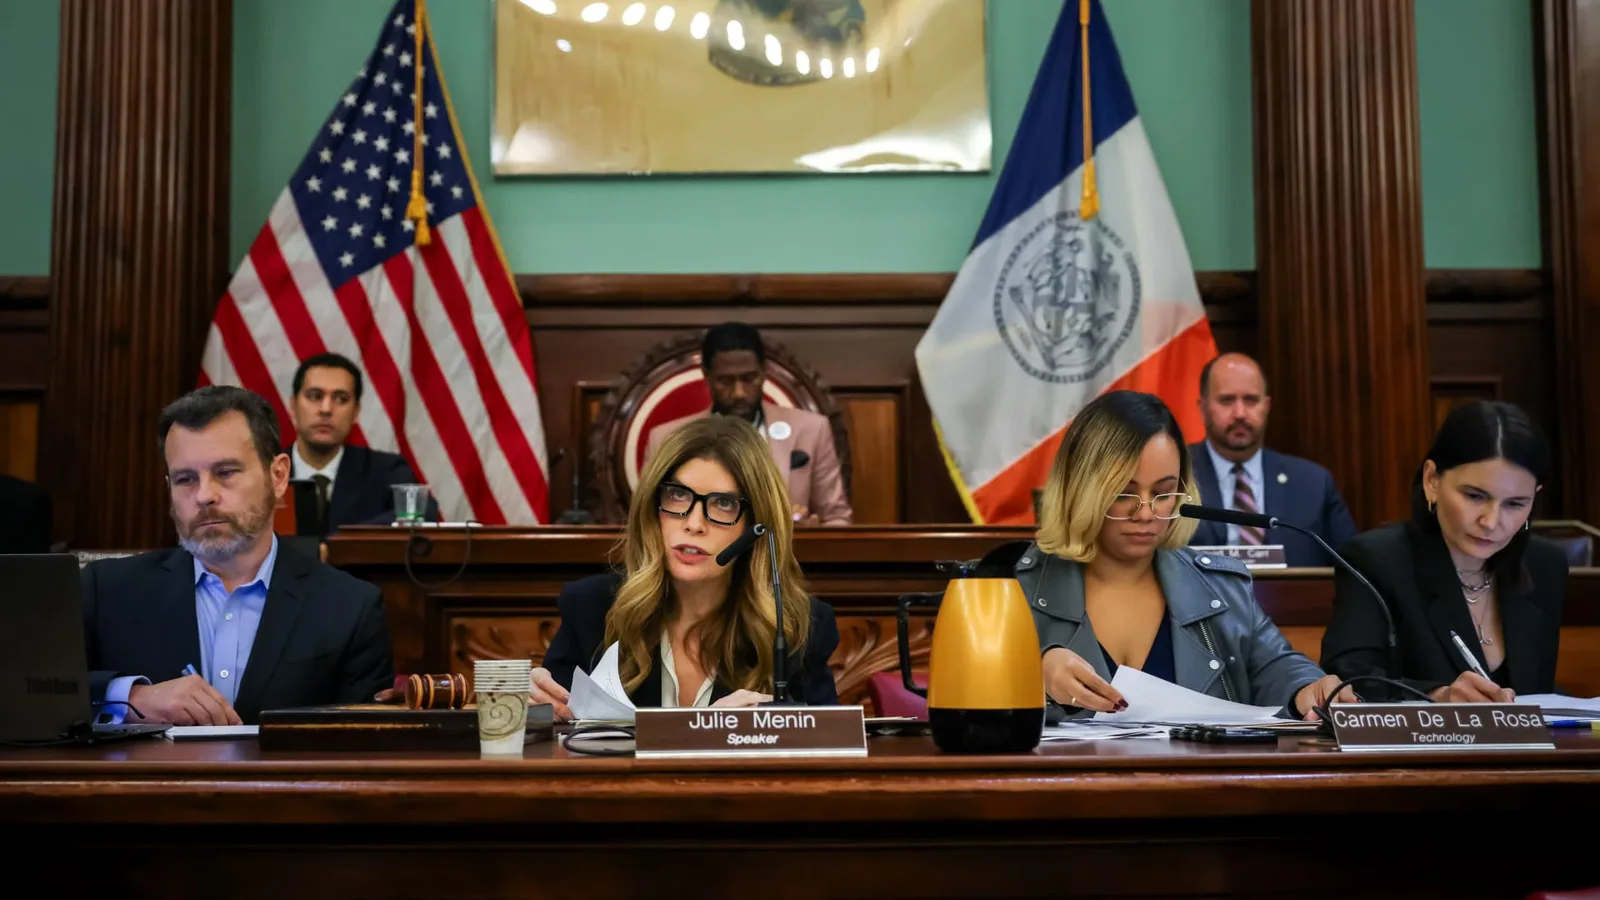
SpaceX-ийн төлөөлөгч Нью-Йорк хотын зөвлөлийн хиймэл оюуны аюулгүй байдлын сонсголд оролцоно
SpaceX-ийн хиймэл оюуны бодлогын удирдагч хууль тогтоох шалгалтын хүрээнд Нью-Йорк хотын зөвлөлд мэдүүлэг өгнө Сонсгол баасан гарагт хотын захиргаанд Зүүн эргийн цагаар 10:00 цагт, цахимаар явагдана…
Японы компаниуд хиймэл оюун ашигласан кибер халдлагын давлагаанд өртөв
Японы компаниудыг хиймэл оюун ашигласан кибер халдлагын давлагаа нөмөрч, сая сая хэрэглэгчийн мэдээлэл алдагдлаа.