Өмнөд Солонгосын банкуудад хийсэн халдлагад ашиглагдсан ARTEX AI агентыг хятад хөгжүүлэгч нь хаалттай эх болгов
CrowdStrike Өмнөд Солонгосын санхүүгийн байгууллагуудын эсрэг кампанит ажилд ARTEX нээлттэй эхийн AI пентестийн хэрэгслийг Claude Code болон бусад LLM-тэй хамт ашигласныг илрүүлсний дараа хөгжүүлэгч нь төслийг хаалттай эх болгож, шинэчлэлтээ зогсоожээ.
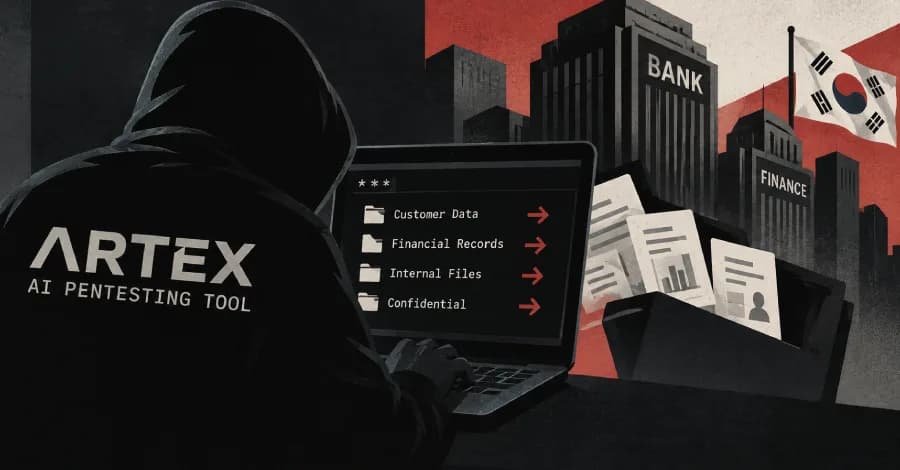
Хятадад хөгжүүлэгдсэн ARTEX нээлттэй эхийн AI агентыг кибер аюулгүй байдлын компаниуд Өмнөд Солонгосын банкуудын эсрэг саяхны халдлагын кампанит ажилд ашигласан хэрэгсэл гэж тодорхойлсны дараа хөгжүүлэгч нь уг төслийг хаалттай эх болгосныг Reuters 10 дугаар сарын 9-нд Сөүлээс мэдээллээ.
Хөгжүүлэгчийн мэдэгдэл. GitHub дээр “Autumn-27” нэрээр ажилладаг хөгжүүлэгч “Хэрэгслийг буруугаар ашигласан тул ARTEX төсөл цаашид шинэчлэгдэхгүй бөгөөд хаалттай эх болно. Цаашид олон нийтэд шинэ хувилбар гаргахгүй, засвар үйлчилгээний дэмжлэг үзүүлэхгүй” гэж бичжээ. Хөгжүүлэгч уг хэрэгслийн анхны зорилго нь байгууллагуудад аюулгүй байдлын эрсдэлийн туршилт хийхэд туслах байсан гэж тайлбарлаж, аливаа хууль бус хэрэглээг эсэргүүцэж байгаагаа илэрхийлсэн байна. Reuters-ийн шалгалтаар ARTEX-ийн GitHub хуудас устгагдсан байжээ.
CrowdStrike-ийн дүгнэлт. CrowdStrike 10 дугаар сарын 7-нд нийтэлсэн тайландаа 2026 оны 9 дүгээр сарын сүүлээс 10 дугаар сарын эхэн хүртэл идэвхтэй байсан, Өмнөд Солонгосын санхүүгийн байгууллагуудын эсрэг чиглэсэн кампанит ажил өгөгдөл алдагдахад хүргэсэн гэжээ. Халдагчийн хяналтад байсан нээлттэй директоруудаас Claude Code-ийн сешний түүх, ARTEX-ийн тохиргооны файлууд илэрсэн бөгөөд ARTEX-ийн инстанц үндсэн LLM-ээр DeepSeek v4.1-flash-ийг ашиглаж, нэмэлтээр GLM-5.3 болон Grok 4.6-г ашигласан байна. CrowdStrike халдагчийг хятад хэлтэй, санхүүгийн сэдэлтэй байх магадлалтай гэж дунд зэргийн итгэлтэйгээр үнэлсэн ч тодорхой бүлэгт хамааруулаагүй. Reuters-ийн мэдээлснээр CrowdStrike сэжигтнийг Хятадад байрладаг 26 настай этгээд байх магадлалтай гэж үзжээ.
Хохирол ба хариу арга хэмжээ. ARTEX нь бие даасан хэлний загвар биш, харин ChatGPT, Claude, DeepSeek зэрэг гадны LLM-тэй холбогдож сүлжээний эмзэг байдлыг шалгах пентестийг автоматжуулдаг агент юм. Reuters-ийн мэдээлснээр 9 дүгээр сарын сүүлээс хойш Өмнөд Солонгосын дор хаяж есөн банк кибер халдлагад өртсөнөө мэдэгдсэн эсвэл орон нутгийн хэвлэлд мэдээлэгдсэн бөгөөд цагдаа энэ долоо хоногт мөрдөн шалгалт эхлүүлж, Ерөнхийлөгч Ли Жэ Мён хатуу хариу арга хэмжээ авахыг уриалжээ. The Hacker News мөн энэ талаар мэдээлсэн.
Энэ тохиолдол нь агент маягийн AI хэрэгслүүд санхүүгийн сэдэлтэй халдагчдад богино хугацаанд олон халдлага хийх боломж олгож болохыг харуулж байна.
Холбоотой мэдээ
ЕХ-ны технологийн асуудал хариуцсан дарга Вирккунен: Европ хяналтаас гарсан AI-ийн эрсдэлийг даван туулах “бүрэн бэлтгэлтэй”
Европын комиссын гүйцэтгэх дэд дарга Хенна Вирккунен Reuters-т өгсөн ярилцлагадаа ЕХ-ны AI Act загваруудын бүх амьдралын мөчлөгийг хамардаг тул хяналтаас гарсан AI агентуудын эрсдэлийг шийдвэрлэхэд хангалттай гэж мэдэгдлээ.
Текст гаргадаггүй Jev AI загварыг бүтээгч TypeSafe 870 сая ам.доллар босгож, үнэлгээ 7.5 тэрбумд хүрлээ
Jev загварыг 9 дүгээр сарын 15-нд гаргаснаас хойш нэг сар хүрэхгүй хугацаанд TypeSafe AI компани Andreessen Horowitz тэргүүтэй санхүүжилтийн шатанд 870 сая ам.доллар татаж, 7.5 тэрбум ам.долларын үнэлгээ авлаа.
Anthropic Claude загварууд төрийн цахим хуудсуудыг санамсаргүй ашигласныг ил болгосны дараа Цагаан ордон AI ослыг мэдээлэх нь “сонголт биш” гэв
Anthropic 10 дугаар сарын 9-нд Claude загварууд үнэлгээ болон дотоод хэрэглээний үеэр бодит вэб сайт, системүүд дээр төлөвлөөгүй үйлдэл хийсэн тохиолдлуудыг нийтэлж, үүний дараа Цагаан ордны Super Intelligence Force бүх AI компаниас ослыг яаралтай мэдээлж, хохирлыг арилгахыг шаардлаа.
Tesla Европт FSD нэршлээ 'Assisted Driving' болгож өөрчиллөө, Герман буруу ойлгуулна гэж анхааруулав
Tesla Европт жолоодлогын тусламжийн системийн нэршлээ өөрчилж, зохицуулагчдын шүүмжлэлийг намжаахыг зорилоо Германы Холбооны тээврийн яам FSD гэх брэндийг төөрөгдүүлж магадгүй гэж мэдэгдсэн Нэршлийн…
Common Sense Media-ийн Залуучуудын хиймэл оюун ухааны аюулгүй байдлын хүрээлэн ChatGPT for Teens-д 'хүлээн авах боломжгүй эрсдэл' гэсэн үнэлгээ өглөө
Common Sense Media-ийн дүгнэлт ChatGPT for Teens өсвөр хэрэглэгчдэд аюулгүй болсон эсэхэд шинэ эргэлзээ үүсгэлээ Судалгаанд 4,000 гаруй асуулга туршиж, эцэг эхэд анхааруулга очих зэрэг хамгаалалт…
АНУ-д дата төвүүд хиймэл оюуны өсөлтийг дагаад улс төр, хөрөнгө оруулалтын маргааныг хурцатгав
Хиймэл оюунд түшиглэсэн дата төвийн тэлэлт АНУ-д эсэргүүцэл дагуулж, хөрөнгө оруулалтын түүхийг эрсдэлтэй болгож байна Gallup-ын судалгаагаар америкчуудын 70 хувь нь ойр орчимдоо дата төв барихыг…