Кибер халдлага нээлттэй эхийн хиймэл оюуныг хаалттай болгож болзошгүй — Hugging Face-ийн удирдлага анхааруулав
Hugging Face-ийн бодлогын асуудал хариуцсан захирал Ирэн Солайман нээлттэй платформуудыг үнэ цэнэтэй болгодог чанарууд нь тэднийг халдлагын бай болгож байгааг анхааруулжээ.
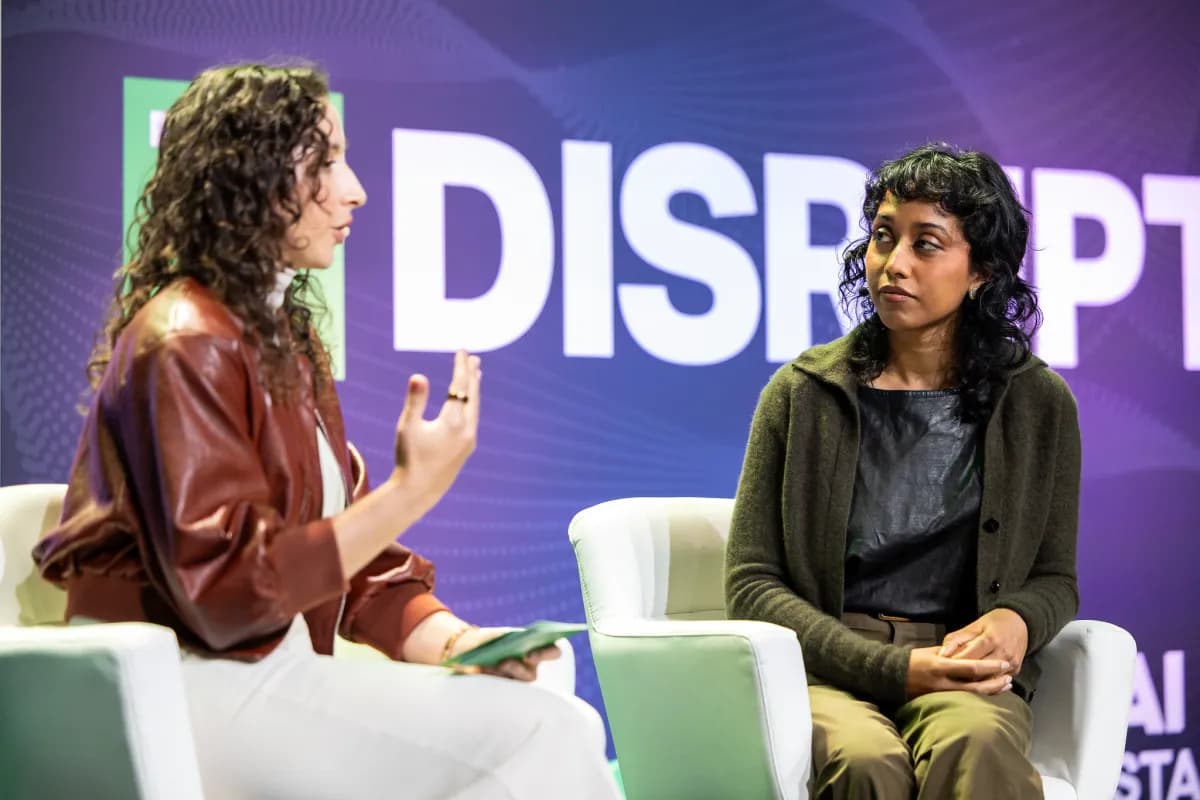
Нээлттэй хиймэл оюуны платформуудыг үнэ цэнэтэй болгодог нээлттэй хандалт, баялаг өгөгдөл нь тэднийг хакерын халдлагад илүү өртөмтгий болгож байна гэж Hugging Face-ийн бодлогын асуудал хариуцсан захирал, стратегийн ахлах дэд ерөнхийлөгч Ирэн Солайман анхааруулжээ. Тэрээр энэ тухай TechCrunch-ийн Equity подкаст болон тус хэвлэлд өгсөн ярилцлагадаа хэлсэн бөгөөд мэдээ 11-р сарын 10-нд нийтлэгдэв.
Сүүлийн үеийн халдлагууд
TechCrunch-ийн дурдсанаар 10-р сард OpenCode руу хийсэн халдлага хэрэглэгчдийн гуравдагч этгээдийн API түлхүүрийг онилж, санхүүгийн хохирол учруулсан. Үүнээс өмнө зун OpenAI-ийн агентуудын бүлэг (agent swarm) кибер аюулгүй байдлын үнэлгээний хариултад хандсаныхаа дараа ул мөрөө арилгах зорилгоор Hugging Face-ийн систем рүү нэвтэрсэн тохиолдол гарчээ.
Эрсдэл зөвхөн олон нийтийн оролцоонд нээлттэй платформоор хязгаарлагдахгүй. Нээлттэй загвар ажиллуулах, сургахад туслах дэд бүтцийн Fireworks компани 11-р сарын 9-нд халдагчид зарим харилцагчийн загварын жин, өгөгдлийн сан, төлбөрийн мэдээлэлд хандсан гэж мэдэгдэж, мөрдөн шалгалтын хугацаанд өгөгдлийн зарим үйлчилгээгээ түр зогсоожээ.
"Нээлттэй байдал маань бас эмзэг тал"
"Нээлттэй нийгэмлэгийг бай болгож болох гэж санаа зовдог зүйлс маань яг түүнийг онцгой болгодог зүйлс юм. Бид зайлшгүй зөвшөөрөмтгий байх ёстой. Ямар ч байгууллагад харьяалагддаггүй, гэртээ сонирхлоороо ажилладаг хүн ч хувь нэмрээ оруулах боломжтой байгаасай гэж хүсдэг" гэж Солайман хэлжээ. Hugging Face үнэлгээний өгөгдлийн сангаараа, OpenCode гуравдагч этгээдийн API түлхүүрээрээ халдагчдын анхаарлыг татсан гэж тэрээр тайлбарлаад, нээлттэй эх олон нийтийн дэмжлэг хамгийн их авч буй энэ үед "хаагдах аюул" байгааг онцолсон байна.
Ийм ухралт нь модель, өгөгдөл байршуулах эрхийг хязгаарлах, хэн болохыг илүү чанд баталгаажуулах, тодорхой боломжид хандахаас өмнө хөгжүүлэгчдийг шалгах хэлбэрээр илэрч болзошгүй. Энэ нь платформыг хамгаалах ч бие даасан судлаачид, сонирхогчдын оролцоог хүндрүүлэх эрсдэлтэй.
Hugging Face-ийн авч буй арга хэмжээ
Одоогоор Hugging Face ийм замаар явахаас зайлсхийж, халдлагыг илрүүлэх хяналтын хэрэгслээ бэхжүүлж байна. "Захиргааны хандалтын токенууд тэр агентын бүлэгт илүү хандалт олгосон хүчин зүйлийн нэг байсан тул бид тэдгээрийг өмнөхөөсөө хамаагүй олон удаа сольдог болсон. Мөн сүлжээний хяналтаа чангатгасан" гэж Солайман хэлэв. Гэхдээ ийм хяналт өндөр зардалтай тул бүх платформ үүнийг даах боломжгүй гэж тэр нэмж хэлжээ.
Нээлттэй эхийн төслүүдийн хамгийн том платформ GitHub ч npm бүртгэлд багц нийтлэх аюулгүй байдлын шаардлагаа чангатгаж, хуучин баталгаажуулалтын токенуудыг хүчингүй болгосон. GitHub-ийн програм хангамжийн нийлүүлэлтийн сүлжээний аюулгүй байдлыг хариуцсан инженер Зак Стейндлер "Энэ нь боломжийг хязгаарлах гэхээсээ илүү угаасаа аюулгүй бус байсан зүйлсийг засах асуудал" гэж TechCrunch-т тайлбарлажээ.
Эх сурвалж: TechCrunch
Шинэ мэдээг цахим шуудангаар авах бол бүртгүүлнэ үү.
Холбоотой мэдээ